A Nuvem sob o seu Comando Absoluto.
Painel unificado de observabilidade SRE, gestão de contêineres Docker e bancos de dados Oracle 23ai & MySQL na Oracle Cloud (OCI) — 100% blindado por Cloudflare Zero Trust e Vercel Edge.
"Cansei de abrir 10 painéis (Oracle, AWS, Hostinger, Vercel)... Criei um Hub Multi-Cloud com IA para controlar tudo em 1 lugar!"

Conheça o Sistema por Dentro
Capturas de tela reais da plataforma operando em produção nas instâncias da Oracle Cloud. Clique em cada módulo para inspecionar os detalhes técnicos.
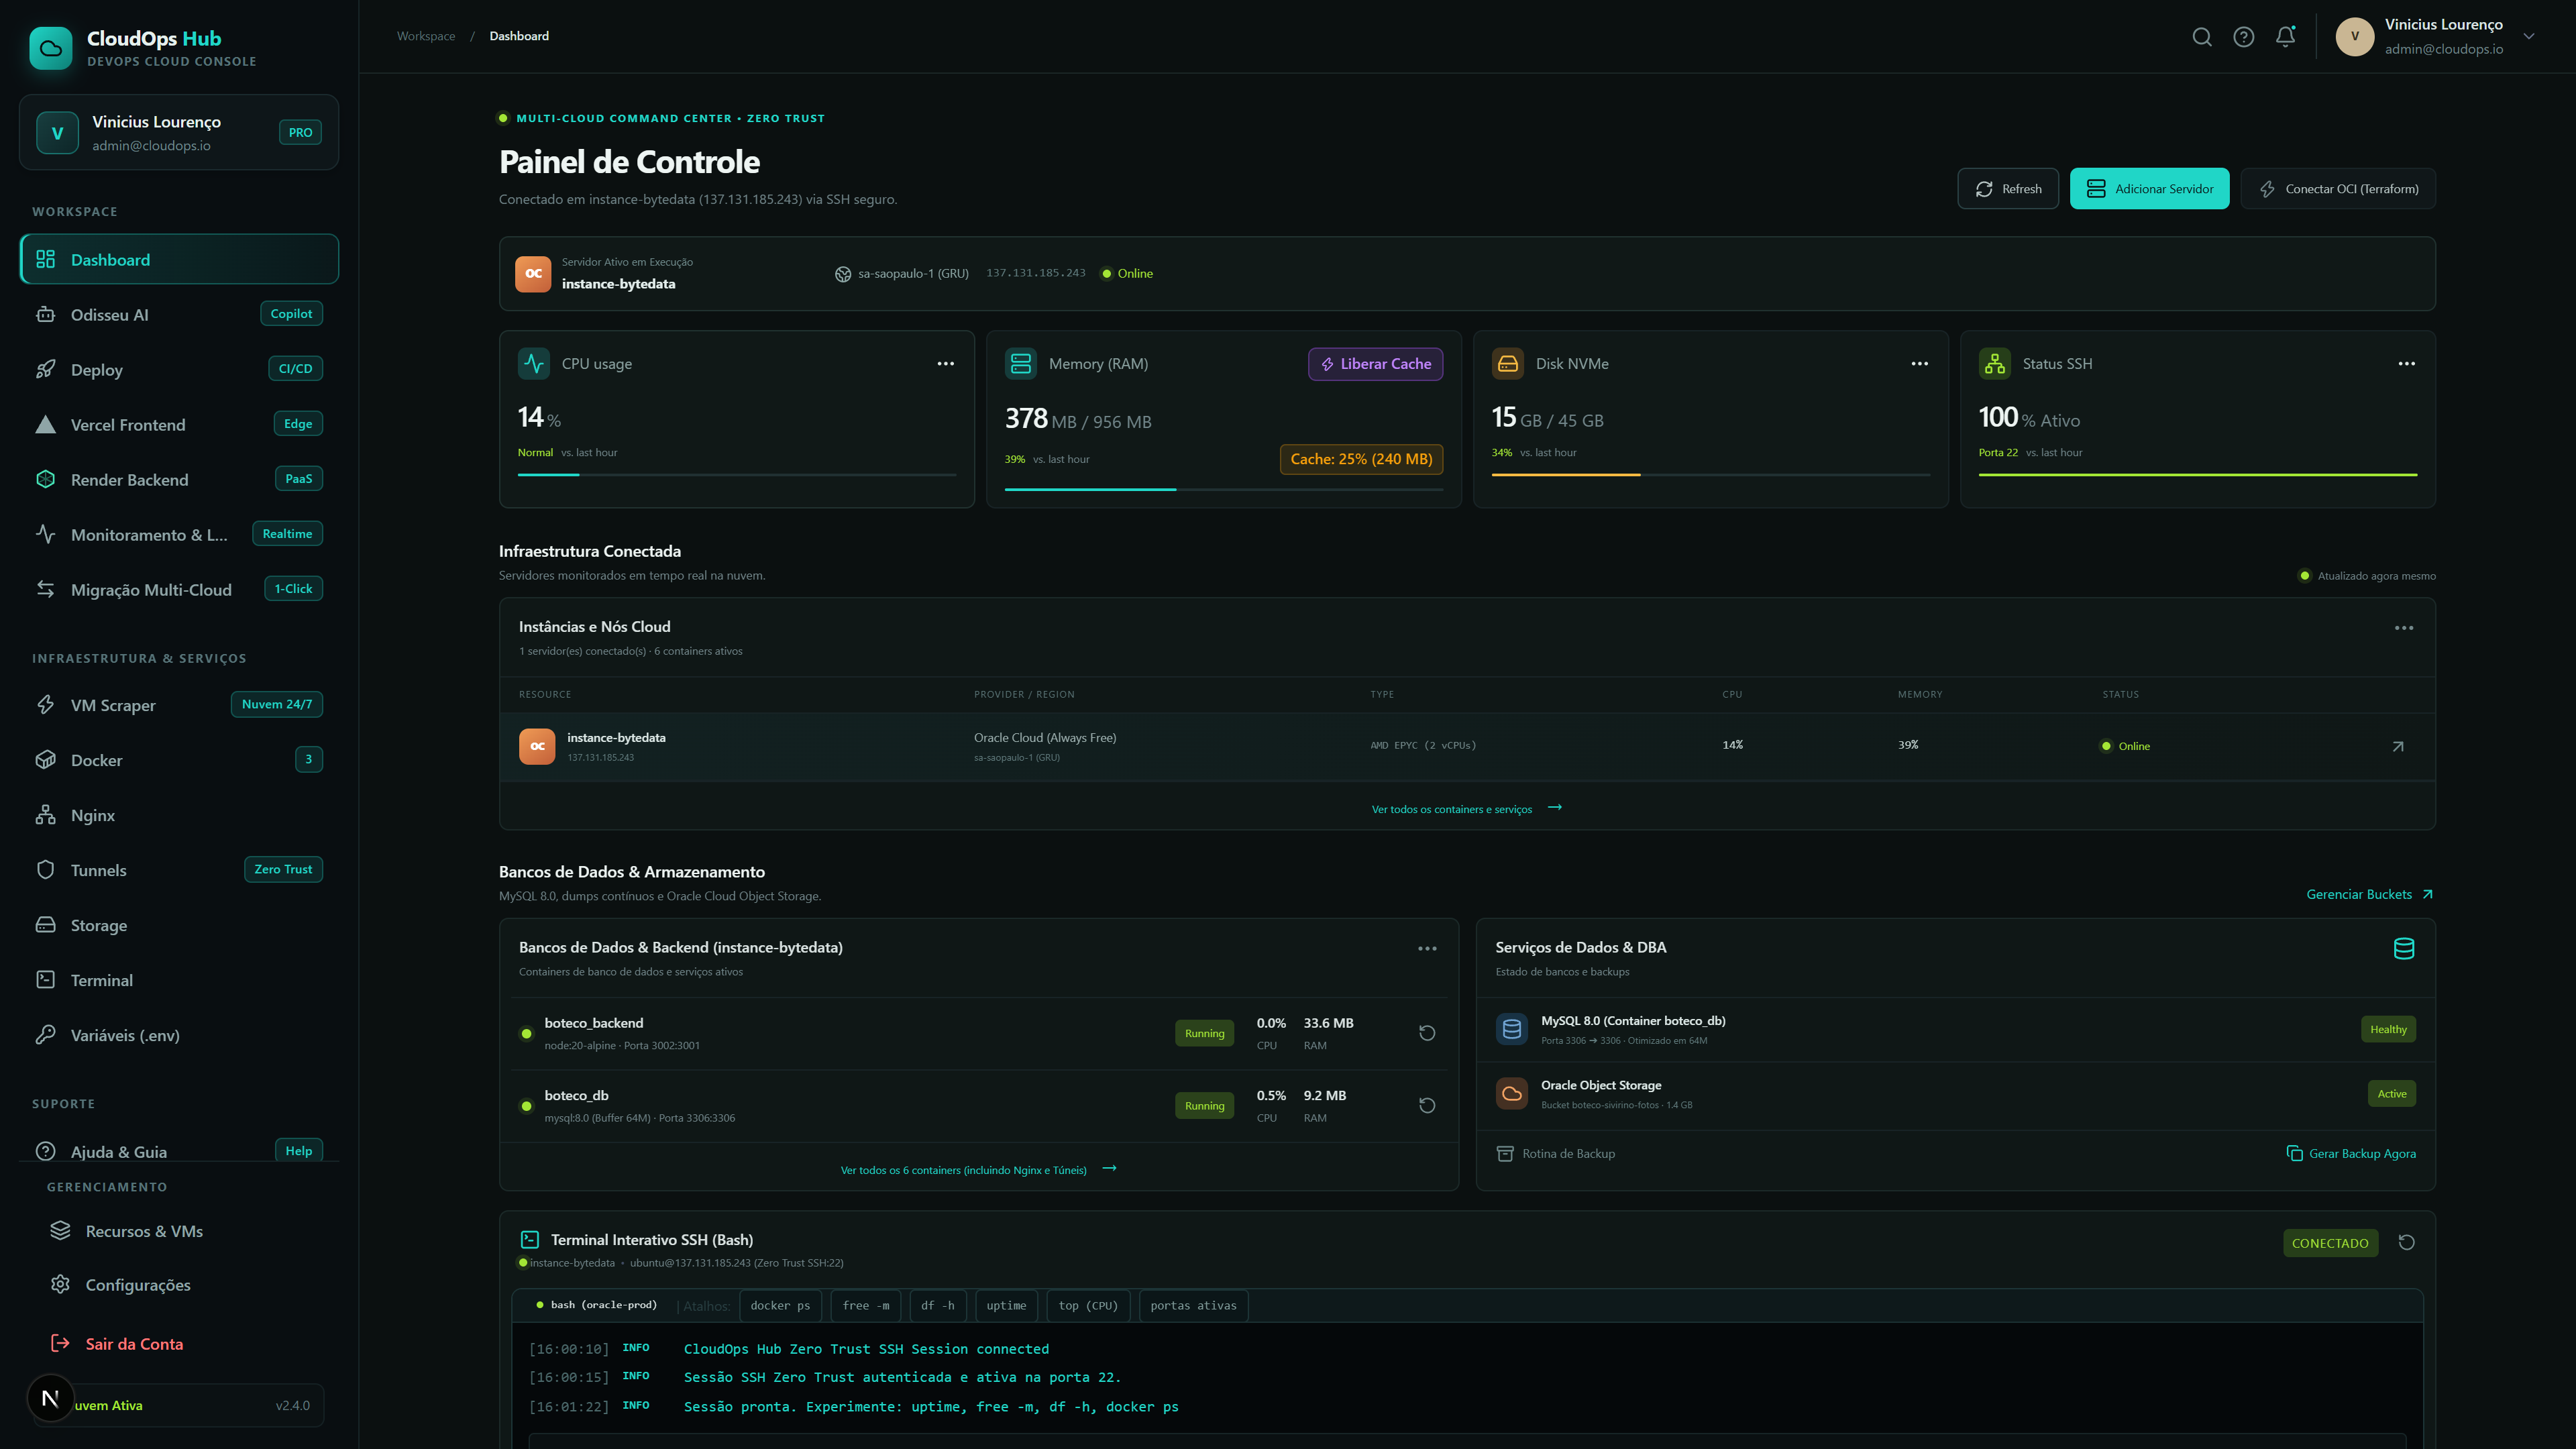
Dashboard Central de Telemetria SRE
Observabilidade em tempo real de CPU, RAM NVMe, Swap e tráfego de rede das instâncias OCI.
Por Que Esta Aplicação é Essencial?
Administrar servidores em nuvem sem observabilidade centralizada gera custos altos, incidentes silenciosos e falhas de segurança graves.
- ✕Portas de banco (1521, 3306) expostas à internet sofrendo ataques de força bruta 24/7.
- ✕Instâncias travam silenciosamente por falta de RAM ou Swap sem nenhum alerta prévio.
- ✕Necessidade de abrir terminal SSH preto no celular toda vez que um contêiner Docker cai.
- ✕Backups salvos no mesmo disco da VM — se o servidor queimar, perde-se tudo.
- Zero Exposição: Portas fechadas. Acesso 100% via túneis criptografados Cloudflare.
- Watchdog 24/7: Robôs anti-sleep e auto-recuperação de serviços Always Free.
- Gestão Visual em 1 Clique: Start, stop, logs e métricas de contêineres direto do celular ou PC.
- Recuperação PITR: Estrutura auditável com RMAN para voltar dados no segundo exato.
Operações Complexas de Nuvem em 1 Clique
Elimine scripts manuais no terminal. Tudo o que você precisa para gerenciar contêineres, balanceamento de carga, túneis e cofres de senhas com simplicidade visual.
🐳 Criar Contêineres com 1 Botão
Esqueça comandos gigantes como docker run -d -p 3000:3000. Basta selecionar a imagem, definir a porta e disparar. O contêiner sobe instantaneamente com telemetria e logs ao vivo.
⚖️ Load Balancer Nginx em Segundos
Crie balanceamento de carga e proxy reverso sem encostar em arquivos confusos de nginx.conf. Distribua o tráfego entre nós e microsserviços com SSL automático e reinício transparente.
🔐 Cofre OCI Vault & Variáveis .ENV
Gere senhas criptografadas e armazene segredos no Cofre da Oracle Cloud (OCI Key Vault) com criptografia AES-256-GCM. As variáveis são injetadas em memória na inicialização — zero senhas em arquivos .txt ou no Git.
⚡ Cloudflare Zero Trust com 1 Clique
Publique suas APIs e sistemas para a internet sem abrir nenhuma porta no firewall da nuvem. O túnel criptografado oculta seu IP público real, oferece proteção DDoS massiva e conexão TLS 1.3 de alta performance.
🔄 Migração de Bancos sem Fricção
Mova schemas e dados com facilidade entre instâncias locais, MySQL 8.0, Oracle Database 23ai e Oracle Autonomous Database (ATP Serverless). Rotinas integradas de exportação, importação e validação de consistência.
🪣 Buckets OCI & Por Que Usá-los?
Crie buckets no Oracle Object Storage em 1 clique para fotos e mídias.
Por que NUNCA guardar fotos na VM?
- Não estoura o disco: A VM tem apenas 45GB. O Bucket tem espaço infinito.
- Economiza RAM/CPU: O servidor não processa uploads pesados.
- CDN Global: Imagens entregues em milissegundos via borda.
🏗️ Terraform & IaC Declarativo
Compatível com infraestrutura como código via Terraform (HCL). Provisione VCNs, Subnets e instâncias OCI de forma determinística, permitindo recriar todo o seu ecossistema em minutos sem drift de configuração.
🔄 GitOps & Rollback Atômico
Esteira contínua com GitHub Webhooks: ao fazer git push, o contêiner atualiza com zero-downtime. Caso o healthcheck do Nginx detecte falha, o rollback atômico reverte a versão imediatamente e dispara alertas em tempo real.
Infraestrutura Corporativa com Custo de R$ 0/mês
Elimine o "Cloud Bill Shock". Compare o custo de rodar uma arquitetura de alta disponibilidade na AWS contra o ecossistema otimizado do CloudOps Hub na Oracle Cloud Always Free.
Stack Equivalente na AWS
- EC2 t3.large (Servidores & Aplicações)~$65,00/mês
- Amazon RDS Oracle Database Standard~$450,00/mês
- Application Load Balancer (ALB)~$25,00/mês
- NAT Gateway & Transferência de Dados~$42,00/mês
- AWS Secrets Manager & CloudWatch Logs~$18,00/mês
CloudOps Hub na OCI Always Free
- Compute OCI Always Free (Ubuntu Linux)R$ 0,00
- Oracle Database 23ai Free + RMANR$ 0,00
- Nginx Reverse Proxy & Load Balancer IntegradoR$ 0,00
- Cloudflare Zero Trust Tunnel (Borda Global)R$ 0,00
- OCI Vault Key Management (HSM AES-256)R$ 0,00
Como Operar o Hub em 3 Passos
Conecte seus Nós OCI
O Hub reconhece automaticamente instâncias Ubuntu na Oracle Cloud via Cloudflare Tunnel sem abrir a porta 22 para a internet.
Monitore Docker & Bancos
Acesse telemetria de CPU, memória, inspecione contêineres Docker e consulte bancos Oracle Database e MySQL com 1 toque.
Automatize com Robôs
Deixe os agentes de auto-cura e cron jobs mantendo suas instâncias aquecidas e receba diagnósticos do Copilot Odisseu.
Auditoria & Governança de Nível Bancário
O CloudOps Hub foi construído seguindo rigorosamente os controles auditáveis exigidos por grandes corporações internacionais.
Trust Services Criteria (CC6.1)
Cofre de chaves AES-256-GCM isolado com rotação periódica e segregação estrita de privilégios. Zero senhas hardcoded em disco ou git.
Segurança em Nuvem & Dados
Criptografia TLS 1.3 ponta a ponta na borda e comunicação interna estritamente privada em rede isolada na Oracle Cloud.
Defesa Contra Ataques Web
Blindagem ativa contra injeção SQL, Cross-Site Scripting (XSS via CSP), clickjacking e ataques de enumeração via Rate-Limit.
Oracle RMAN Point-In-Time
Rotinas auditáveis de backup a quente no Oracle 23ai com capacidade de recuperação no segundo exato anterior a qualquer desastre.
A Dor do DevOps Manual vs O Poder em 1 Clique
Veja a diferença entre operar servidores manualmente via SSH contra a automação orquestrada pelo CloudOps Hub.
# Solicitando criação de microsserviço com alta disponibilidade via UI
cloudops > engine.deploy('service-api', { replicas: 3, db: 'oracle23ai', zeroTrust: true })
⚡ [00:00.08] Provisionando 3 contêineres Docker isolados em bridge interna (sem expor portas externas)...
✓ [00:00.32] Configurando Nginx Reverse Proxy com algoritmo Round-Robin e Active Healthchecks.
✓ [00:00.65] Injetando segredos e variáveis .env diretamente via OCI Vault (criptografia AES-256 HSM).
✓ [00:00.91] Abrindo túnel Cloudflare Zero Trust via conexão socket de saída (Portas de entrada 100% blindadas).
✓ [00:01.14] Conexão com Oracle Database 23ai validada via pool mTLS e snapshot PITR RMAN agendado.
🎉 DEPLOY CONCLUÍDO COM SUCESSO EM 1.2s • ZERO DOWNTIME • NOTA A+ NO SECURITYHEADERS
Jenkins Tradicional vs CloudOps Hub: A Evolução
Entenda por que o CloudOps Hub foi projetado como uma melhoria moderna e ultraleve sobre as antigas esteiras de automação em Java.
Jenkins CI/CD
- ✕Alto Consumo de Memória: Baseado em Java JVM, consome de 1 GB a 2 GB de RAM mesmo ocioso, inviabilizando servidores menores ou instâncias gratuitas Always Free.
- ✕Vulnerabilidades em Plugins: Dependência de dezenas de plugins de terceiros frequentemente abandonados, com histórico de brechas críticas (CVEs).
- ✕Configuração Manual Frágil: Exige dominar sintaxe Groovy e escrever pipelines complexos em arquivos
Jenkinsfile. - ✕Escopo Limitado: Apenas executa scripts e rotinas de build. Não gerencia contêineres Docker, nem telemetria SRE, nem bancos de dados.
CloudOps Hub
- ✓Pegada Ultraleve (~35 MB RAM): Motor de microsserviços em Fastify e Node.js de alta performance. Roda com folga no plano Always Free da Oracle Cloud.
- ✓Zero Trust & Zero CVEs: Auditado para 0 vulnerabilidades (Snyk), Nota A+ no SecurityHeaders e túnel reverso Cloudflare sem expor portas na internet.
- ✓Automação em 1 Clique com IA: Gerenciador visual de contêineres Docker, Nginx Load Balancers e Copiloto Inteligente integrado (Odisseu IA).
- ✓Hub Unificado Completo: Além de CI/CD, inclui observabilidade SRE em tempo real, cofre OCI Vault HSM e painel DBA para Oracle Database 23ai com backup RMAN PITR.
Perguntas & Respostas sobre a Arquitetura
01. Por que utilizar Buckets (Object Storage) em vez de gravar imagens no disco da VM?
A máquina virtual tem armazenamento NVMe finito (ex: 45 GB). Se os usuários começarem a fazer upload de fotos e notas fiscais diretamente no disco, o filesystem atinge 100% de uso rapidamente, o que trava o banco de dados Oracle/MySQL e corrompe arquivos do Linux. O Object Storage oferece capacidade ilimitada, não consome RAM/CPU do servidor para servir imagens estáticas e distribui os arquivos globalmente via CDN.
02. Como o Cloudflare Tunnel funciona sem abrir nenhuma porta no firewall da nuvem?
Diferente de servidores tradicionais que abrem as portas 80, 443 e 3000 para a internet e ficam expostos a varreduras de bots, o agente do Cloudflare (cloudflared) cria uma conexão de saída reversa criptografada diretamente com o datacenter mais próximo da Cloudflare. As portas de entrada permanecem 100% fechadas e blindadas na Security List da OCI.
03. O CloudOps Hub funciona no plano gratuito vitalício da Oracle Cloud (Always Free)?
Sim! Todo o projeto foi otimizado para rodar com eficiência máxima em instâncias gratuitas da Oracle Cloud. O backend em Node.js é gerenciado pelo PM2 consumindo apenas 25 MB a 40 MB de memória RAM, permitindo rodar bancos de dados Oracle Database 23ai Free, contêineres Docker e APIs sem custos de infraestrutura.
04. Como funciona a recuperação a desastres Point-In-Time (PITR) com Oracle RMAN?
Em caso de um comando destrutivo acidental (como um TRUNCATE TABLE que não vai para a lixeira do banco), o RMAN utiliza os backupsets e os Archivelogs gravados para restaurar os datafiles e reaplicar as transações até o milissegundo exato anterior ao erro, reabrindo o banco com OPEN RESETLOGS e preservando 100% dos dados.
05. Como o Nginx Load Balancer distribui o tráfego entre contêineres Docker?
O CloudOps Hub configura o bloco upstream do Nginx dinamicamente apontando para as instâncias ativas do contêiner. Utilizando o algoritmo Round-Robin ponderado com verificações passivas de integridade (max_fails e fail_timeout), qualquer contêiner com falha é retirado da rota em milissegundos sem que o usuário final sofra nenhum erro HTTP 502.
06. Como o Cofre OCI Vault protege variáveis de ambiente (.env) contra vazamentos?
Em arquiteturas tradicionais, senhas ficam salvas em arquivos .env de texto plano no disco da máquina, correndo o risco de serem commitadas no GitHub ou lidas por invasores. Com o CloudOps Hub integrado ao OCI Vault, os segredos são criptografados por chaves mestras de Hardware (HSM AES-256) e injetados diretamente na memória do processo em tempo de execução via API autenticada por Resource Principal.
07. O CloudOps Hub é uma evolução/melhoria em relação ao Jenkins?
Sim! Enquanto o Jenkins tradicional foi concebido há quase 20 anos em Java (consumindo 1 GB a 2 GB de memória RAM ocioso, dependendo de plugins quebradiços e expondo portas 8080 na internet com frequentes CVEs), o CloudOps Hub é uma evolução moderna e ultraleve: consome apenas 35 MB de RAM, opera com 0 vulnerabilidades (auditado pelo Snyk), blindado por Cloudflare Zero Trust sem portas abertas e unifica CI/CD, observabilidade SRE em tempo real, orquestração Docker e rotinas completas de DBA Oracle 23ai com backup RMAN num único painel.
08. Como o CloudOps Hub se integra com Terraform e Infraestrutura como Código (IaC)?
O ecossistema é 100% compatível com manifestos Terraform (HCL). Você pode versionar suas VCNs, Subnets privadas, Instâncias Compute e túneis no Git e provisioná-los com terraform apply. O CloudOps Hub assume a camada de orquestração de contêineres, observabilidade em tempo real e gestão de bancos logo após o provisionamento da máquina, garantindo zero drift de configuração.
09. O que é a abordagem FinOps do CloudOps Hub e como ela economiza mais de R$ 40.000/ano?
Na nuvem tradicional (como AWS ou Azure), uma arquitetura contendo banco de dados relacional gerenciado, balanceador de carga, cofre de senhas e instâncias de aplicação custa facilmente mais de US$ 600/mês (~R$ 3.600/mês). O CloudOps Hub foi projetado com engenharia FinOps de alta densidade: aproveita o plano vitalício Always Free da Oracle Cloud (4 OCPUs ARM, 24 GB RAM e banco Oracle 23ai) associado ao túnel gratuito da Cloudflare, entregando o mesmo nível de resiliência corporativa com fatura de R$ 0,00.
O que você encontra no CloudOps Hub
Referência completa para quem busca ferramentas modernas de observabilidade SRE, infraestrutura em nuvem e cibersegurança.
Docker & Orquestração
Gerenciamento visual completo de microsserviços sem precisar abrir o terminal SSH.
Cibersegurança & Zero Trust
Camadas rigorosas de proteção corporativa com certificação nos principais benchmarks de segurança.
Bancos de Dados & DBA
Controle avançado de motores relacionais de alta volumetria e rotinas críticas de recuperação.
SRE & FinOps
Métricas em tempo real, robôs de auto-cura e faturas de nuvem reduzidas a zero.
José Vinícius Lourenço Marques de Sousa
Desenvolvedor Full-Stack & Especialista em Arquitetura Cloud (OCI / AWS) e Administração de Bancos de Dados Oracle Database. Criador do CloudOps Hub, focado em alta disponibilidade, engenharia de confiabilidade SRE e cibersegurança Zero Trust.
Gostou do Projeto? Deixe uma Estrela no GitHub! ⭐
O seu like no repositório apoia o desenvolvimento contínuo de novas funcionalidades de cibersegurança e observabilidade para a comunidade!
Divulgue para a comunidade de DevOps & Desenvolvedores